今回のPHP脆弱性、影響を受けないホームページもある。IhyFactoryが以前から紹介していた方法とは?
 IhyFactory
2026年10月、「PHPに重大な脆弱性が見つかった」というニュースが報じられました。
PHPはWordPressを動かすためにも使われているため、「自分のホームページは大丈夫だろうか」と心配になった方もいると思います。
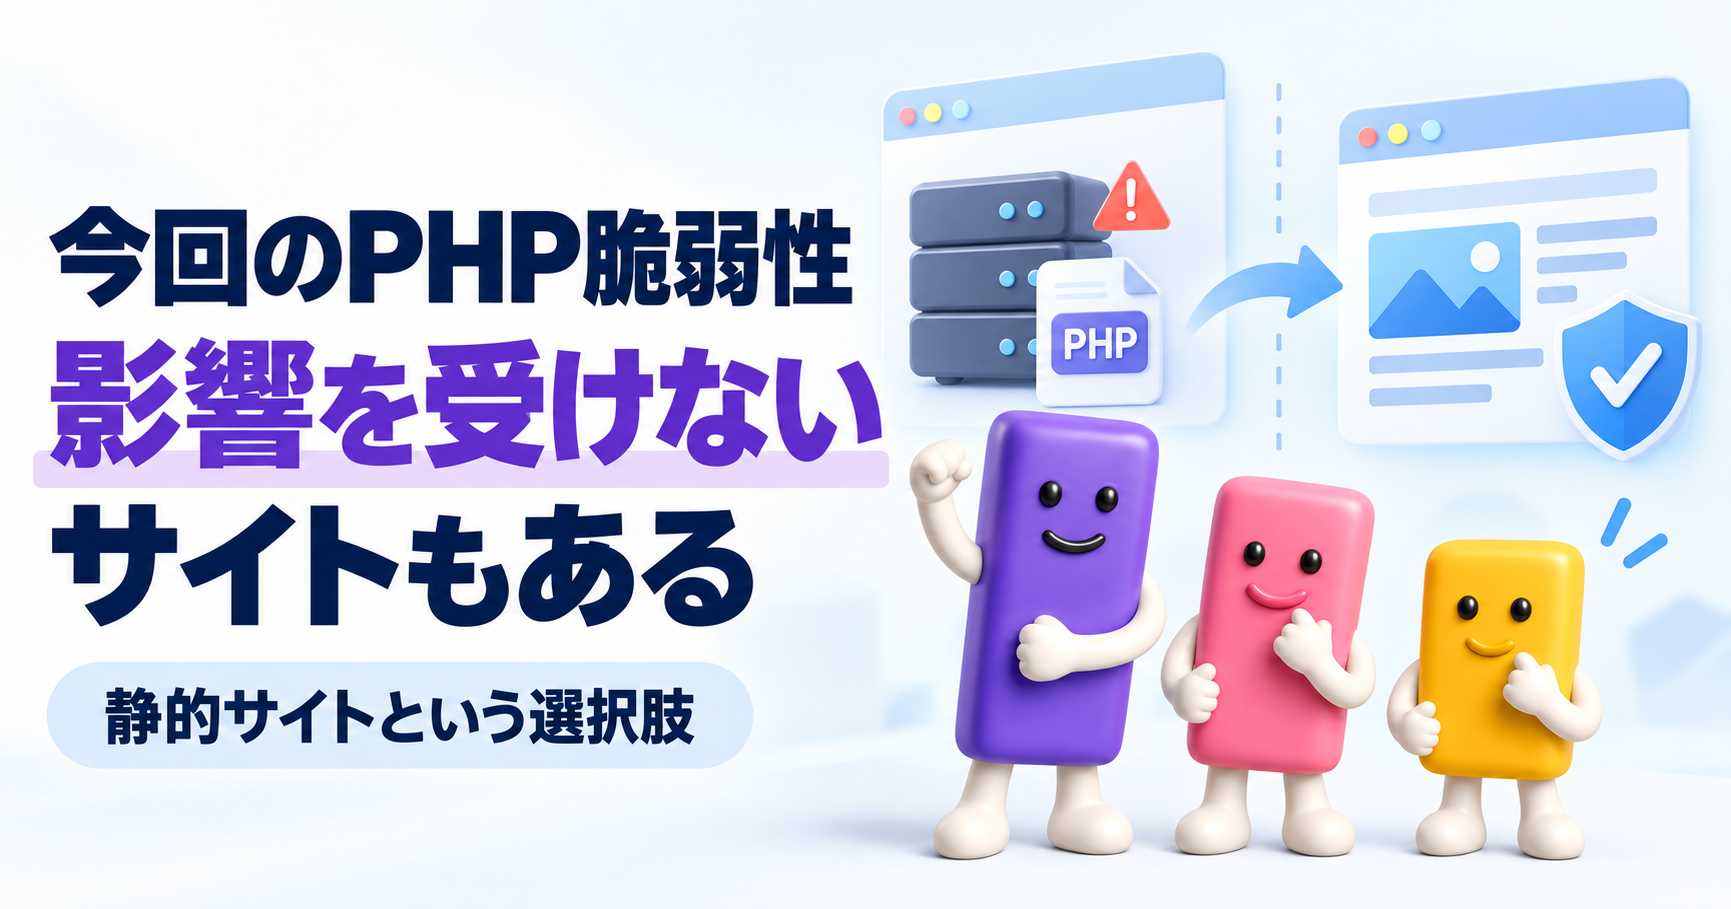
先に結論をお伝えすると、公開環境でPHPを実行していない静的ホームページは、今回のPHP脆弱性による直接的な影響を受けません。
一方で、WordPressやPHPそのものが危険になった、という話でもありません。
修正版へ更新し、適切に管理することが基本の対策です。
この記事では、今回何が問題になったのか、WordPressと静的サイトでは何が違うのかを、ホームページに詳しくない方にも分かるように整理します。
今回のPHP脆弱性とは?
PHP公式は2026年10月21日、認証を受けていない外部の攻撃者によって任意のコードを実行されるおそれがある、2件の脆弱性を公表しました。
「任意のコードを実行される」とは、攻撃者がサーバー上で本来許可されていない命令を動かせる可能性がある、という意味です。
成立条件や影響の大きさはサーバー構成によって異なりますが、PHP公式はどちらも重大度を「Critical」としています。
| 識別番号 | 概要 | CVSS v4.0 | 修正版 |
|---|---|---|---|
| CVE-2026-109618 | メモリ不足時の処理に関する不備 | 9.2 | 8.2.35 / 8.3.36 / 8.4.27 / 8.5.12 |
| CVE-2026-109619 | リクエスト間に残る内部状態に関する不備 | 9.2 | 8.2.35 / 8.3.36 / 8.4.27 / 8.5.12 |
影響を受ける範囲は、PHP 8.2.35未満、8.3.36未満、8.4.27未満、8.5.12未満です。PHP公式は、完全な対策は修正版への更新であると案内しています。
PHP 8.1以前は通常の公式サポートが終了している世代です。
利用している場合は、レンタルサーバー会社や保守会社が修正を提供しているかを確認し、可能であればサポート中のPHPへ移行する必要があります。
なぜWordPressサイトが影響を受ける可能性があるのか?
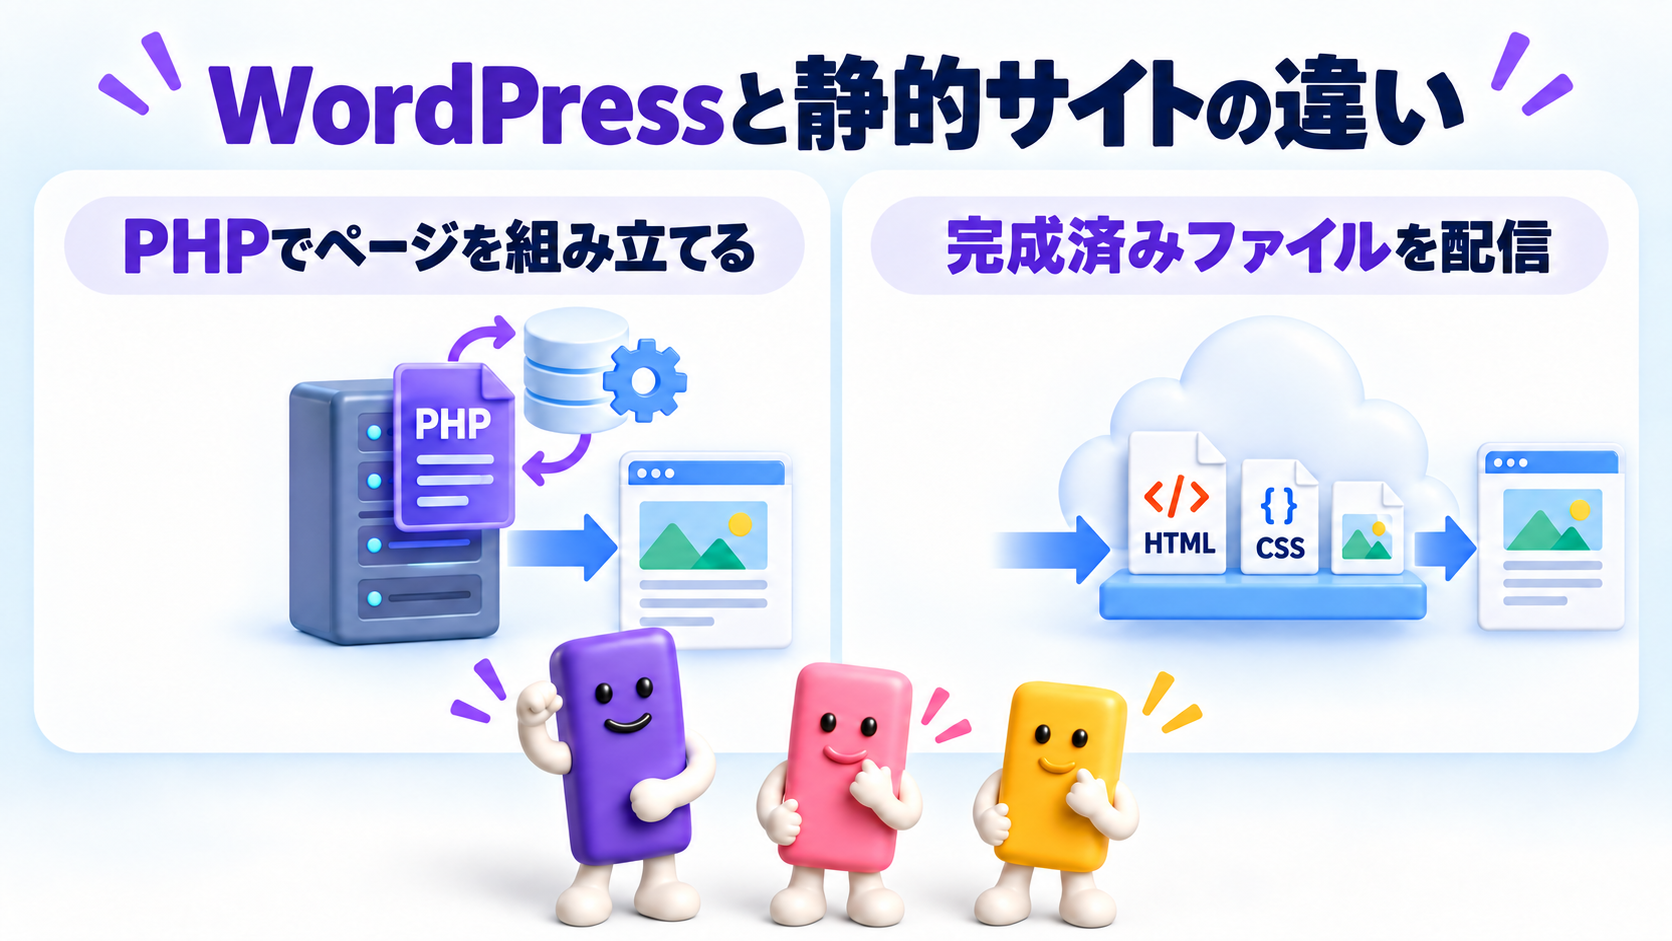
WordPressは、ページを表示するときにPHPを使う仕組みです。
訪問者がページを開くと、サーバー上のPHPが記事や設定を読み込み、その場でHTMLを組み立ててブラウザへ返します。
そのため、サーバーで脆弱なPHPが動いていれば、WordPressサイトも影響範囲に入る可能性があります。
ただし、今回の問題はWordPressそのものの脆弱性ではありません。
WordPressを使っているから必ず攻撃されるわけでもなく、PHPを使うこと自体が悪いわけでもありません。
まず確認したいのは次の点です。
- 契約しているサーバー会社から案内が出ているか
- 現在のPHPバージョンは何か
- サーバー会社側で修正版が適用されているか
- WordPress本体、プラグイン、テーマも最新に保たれているか
- 更新前のバックアップがあるか
PHPのバージョンは通常、WordPressの管理画面ではなく、レンタルサーバー側で管理します。分からない場合は、サーバー会社か保守担当者へ確認してください。
PHPを使わない静的サイトならどうなる?
静的サイトは、あらかじめ作っておいたHTML、CSS、画像、JavaScriptなどのファイルを、そのまま訪問者へ配信します。
アクセスのたびにPHPでページを組み立てる必要がありません。
そのため、公開環境にPHPが存在せず、PHPを実行していない構成なら、今回のPHP脆弱性は直接の攻撃対象になりません。
| 比較項目 | WordPressの一般的な構成 | 静的サイト |
|---|---|---|
| ページの作り方 | PHPがデータベース等から組み立てる | 完成済みのHTML等を配信する |
| PHP | 通常は使用する | 使用しない構成にできる |
| 管理画面 | ある | 通常はない |
| 更新 | 管理画面から行いやすい | ファイルを更新して再公開する |
| 今回のPHP脆弱性 | PHPのバージョンと構成を確認 | PHP非使用なら直接の影響なし |
家に例えるなら、WordPressは注文を受けてから厨房で料理を作るお店、静的サイトは完成した商品を棚から渡すお店に近いかもしれません。
厨房がある方が柔軟ですが、設備の点検も必要です。
完成品を渡す仕組みはできることが限られる代わりに、管理する設備を減らせます。
IhyFactoryが以前から紹介していたホームページ制作方法
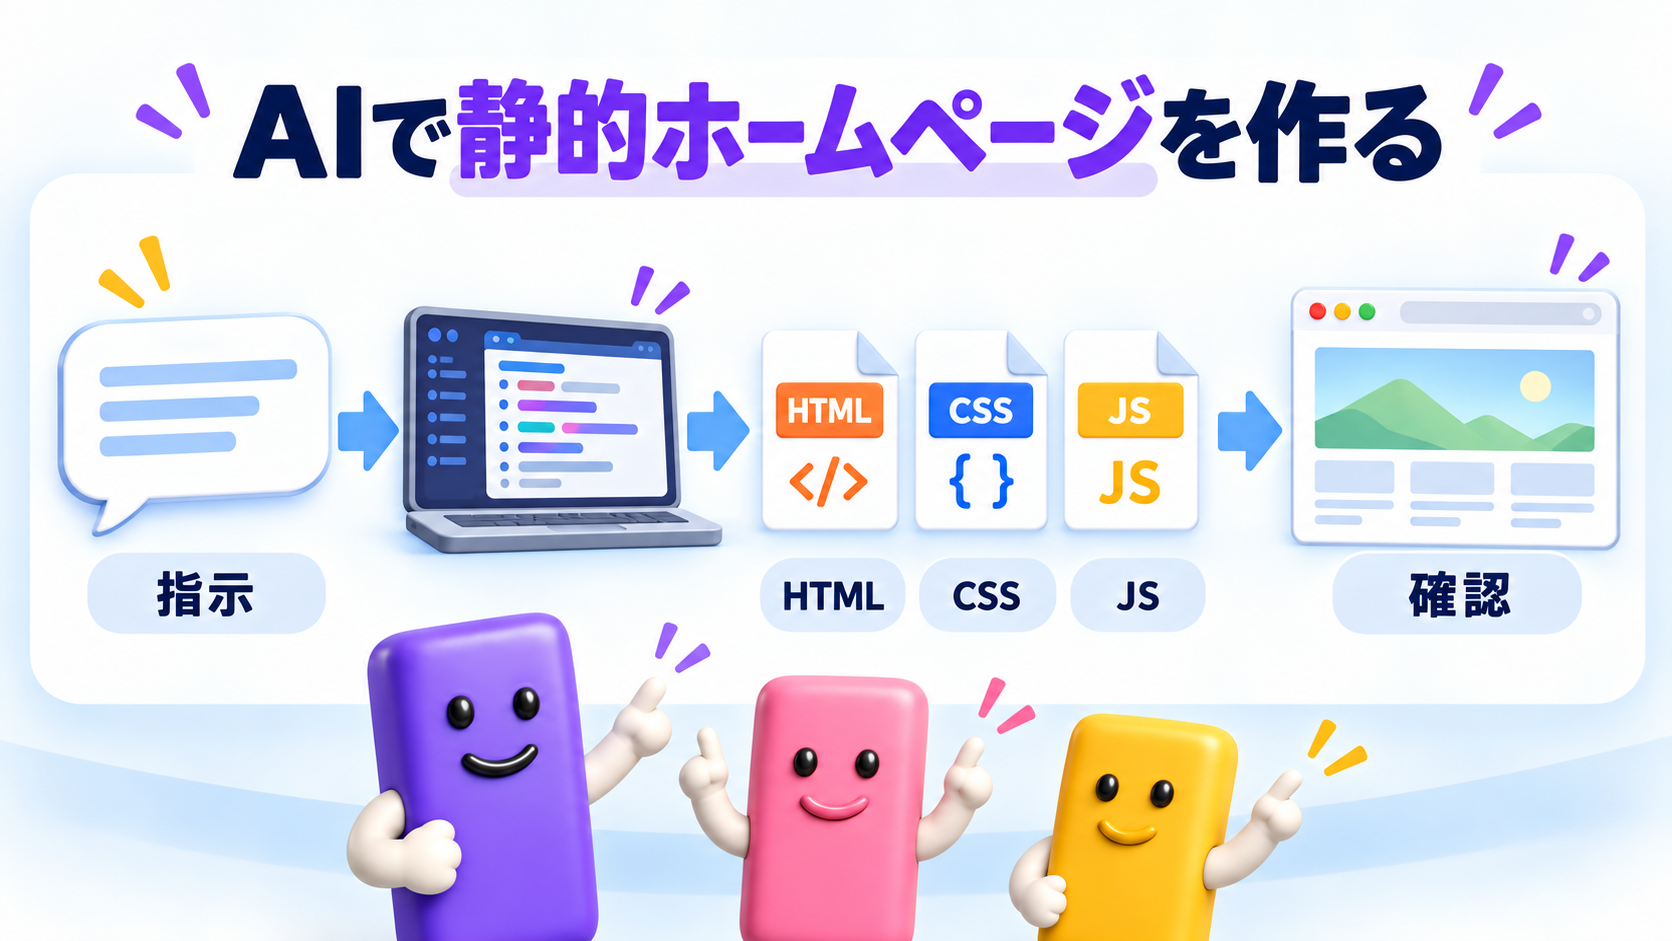
IhyFactoryでは今回の発表より前から、AIで静的ホームページを作り、Cloudflare Pagesで公開する方法を紹介してきました。
2026年9月7日に公開した「IhyFactoryが作った『AIと話しながらホームページを作る道具』の正体」では、AIとの対話でHTML・CSS・JavaScriptを作り、利用者自身が修正を続けられる仕組みを紹介しています。
さらに9月26日の「【サーバー代0円】個人事業主・店舗のためのホームページ無料公開術」では、作った静的ファイルをCloudflareで公開する方法を取り上げました。
これは今回の脆弱性を予測していたからではありません。
小規模な店舗や個人事業主のホームページなら、必要な機能を満たしながら、維持費や管理項目を減らせる場合があると考えたためです。
AIホームページメーカーは、AIに希望を伝えて静的ファイルを作ります。
公開後に文章や画像を直したいときも、AIへ依頼してファイルを更新できます。
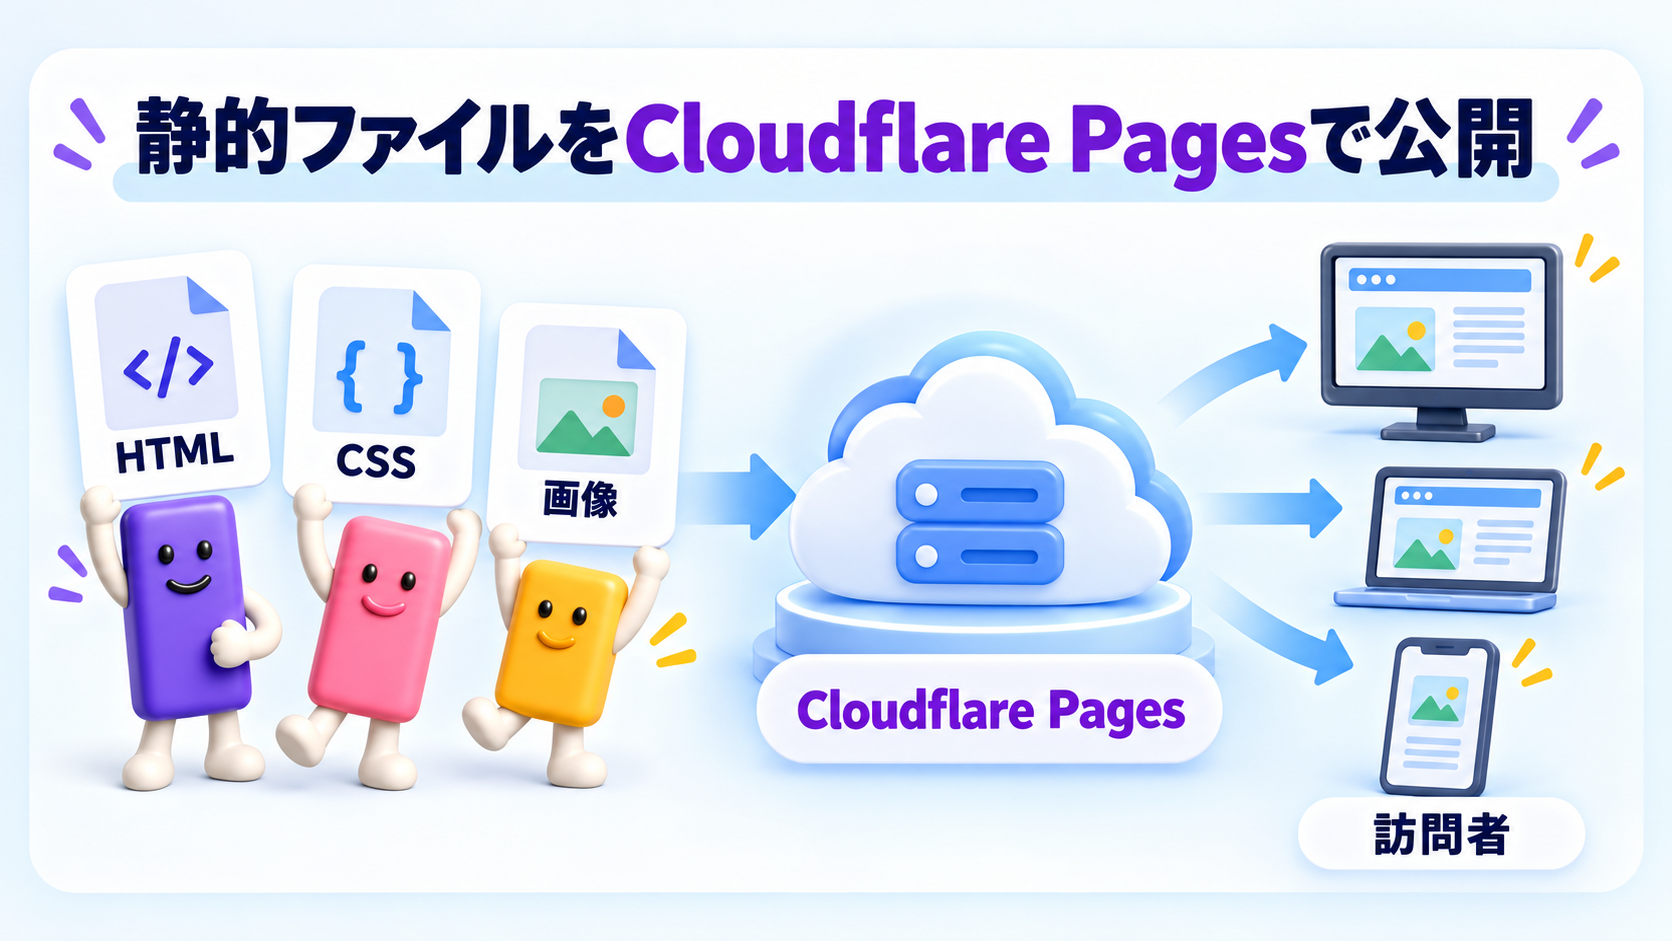
Cloudflare Pagesは、これらの静的ファイルを世界各地のネットワークから配信するサービスです。
静的ファイルだけを置く構成なら、公開先でPHPは動きません。
静的サイトなら絶対に安全なのか?
いいえ。静的サイトでも「絶対に安全」にはなりません。
PHPを使わなければPHP固有の攻撃面は減らせますが、別のリスクは残ります。
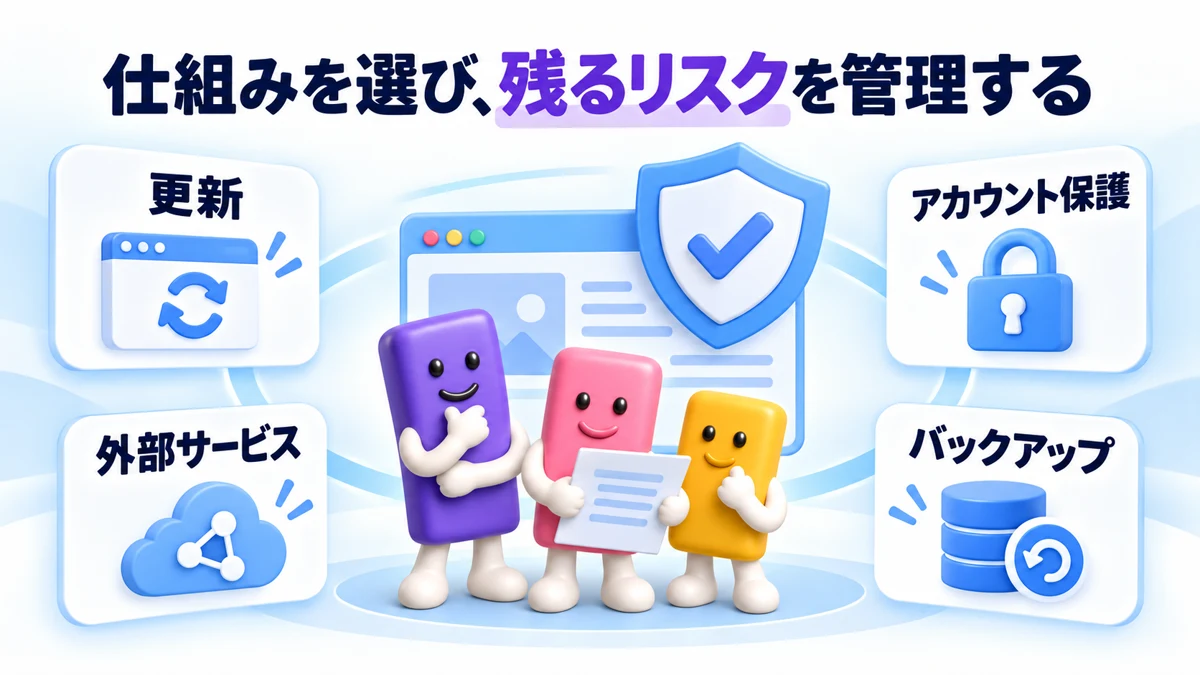
たとえば、古いJavaScriptライブラリ、外部の問い合わせフォームや予約サービス、埋め込んだ第三者スクリプト、Cloudflareアカウントの乗っ取り、誤った公開設定などです。
また、Cloudflare Pages FunctionsやWorkersでサーバー側の処理を追加した場合は、そのコードや連携先も確認が必要です。
外部のPHPサーバーへ接続しているなら、そのPHP環境は今回の確認対象になります。
安全性を高めるには、次のような基本対策が欠かせません。
- Cloudflareアカウントで二要素認証を使う
- 公開前に内容とリンクを確認する
- 外部サービスやJavaScriptを必要以上に増やさない
- 元ファイルと設定をバックアップする
- 必要に応じてCSPなどのセキュリティヘッダーを設定する
Cloudflareを使えば自動的にすべて安全になるのではなく、仕組みを単純にしたうえで、残るリスクを管理しやすくすると考えるのが正確です。
WordPressと静的サイト、どちらを選ぶべき?
どちらが優れているかではなく、ホームページで何をしたいかによって選びます。
WordPressは、頻繁に記事を投稿したい、複数人で管理したい、会員機能や予約・販売機能をサイト内に組み込みたい場合に便利です。
豊富なテーマやプラグインも大きな利点です。
その代わり、WordPress本体、テーマ、プラグイン、PHP、サーバーを継続して管理します。
静的サイトは、店舗情報、サービス紹介、料金、アクセス、問い合わせへの導線などを掲載し、更新頻度がそれほど高くないサイトと相性が良い方法です。
予約や問い合わせだけ外部サービスを利用する構成にも向いています。
以前は、静的サイトの文章やレイアウトを直すにはHTMLなどの知識が必要でした。
現在はAIに修正を依頼できるため、小規模事業者にとって現実的な選択肢が増えています。
ただし、AIが作ったコードも人間による確認は必要です。
欲しい機能、更新頻度、担当者、予算、保守体制を整理し、無理なく管理できる仕組みを選びましょう。
まとめ|安全性はホームページの仕組みから考える
今回のPHP脆弱性への直接的な対策は、影響を受けるPHPを修正版へ更新することです。
WordPressを利用している方は、まずサーバー会社の案内とPHPバージョンを確認してください。
同時に、ホームページの安全性は「問題が見つかるたびに修正する」だけではありません。
必要のない仕組みを持たず、攻撃される入口を減らすという考え方もあります。
PHPを使わない静的サイトは、今回のPHP脆弱性による直接的な影響を受けません。
一方で、すべてのリスクがなくなるわけではありません。
WordPressにも静的サイトにも、それぞれ向いている用途があります。
大切なのは、話題になった技術を怖がることではなく、自分のホームページが何で動いているかを知り、目的に合った仕組みを選ぶことです。
「静的ホームページはどう作るのだろう」と思った方は、AIホームページメーカーの紹介記事も参考にしてください。
ホームページには、業者へすべて任せる以外にも、自分とAIで育てていく作り方があります。
参考資料
- PHP: Security Advisory for PHP — 21 Oct 2026
- PHP公式 GitHub Advisory: CVE-2026-109618
- PHP公式 GitHub Advisory: CVE-2026-109619
- JVN: PHPにおける複数の脆弱性
- IPA: PHPの脆弱性に関する注意喚起(2026年10月21日)
- WordPress.org: Requirements
- WordPress Developer Resources: Hardening WordPress
- WordPress.org: Update PHP
- Cloudflare Pages: Serving Pages
- Cloudflare Pages: Deploy a static WordPress site
- Cloudflare Pages Functions
投稿者プロフィール