PHP2Shellとは?WordPressは大丈夫?ホームページを放置している人のための安全性・維持費・移行ガイド
 IhyFactory
2026年10月、「PHPに重大な脆弱性が見つかった」というニュースが広がりました。WordPressを使っている方は、「自分のホームページも危ないのだろうか」と不安になったかもしれません。
先にお伝えしたいのは、WordPressを使っているだけで、すぐに被害が出ると決まったわけではないということです。ただし、影響を受けるPHPを使っている場合は、提供元の案内に従って更新する必要があります。
この記事では、難しい攻撃手法ではなく、ホームページを持つ小さなお店や個人事業主が知っておきたいことに絞ります。
- 自分のホームページに関係があるのか
- 誰に、何を確認すればよいのか
- WordPress以外にはどんな運用方法があるのか
- 維持費や更新方法を含めて、見直した方がよいのか
読み終わるころに、怖がるだけではなく、自分に合った次の行動を選べる状態を目指します。
> 最初に行うこと
> WordPressやPHPを自分で急に変更せず、まず管理会社・制作会社・レンタルサーバー会社へ「PHP2Shellの修正は適用済みですか」と確認してください。更新にはテーマやプラグインとの互換性が関係するため、バックアップとテストが必要です。
1. そもそもPHPとは何なのか?
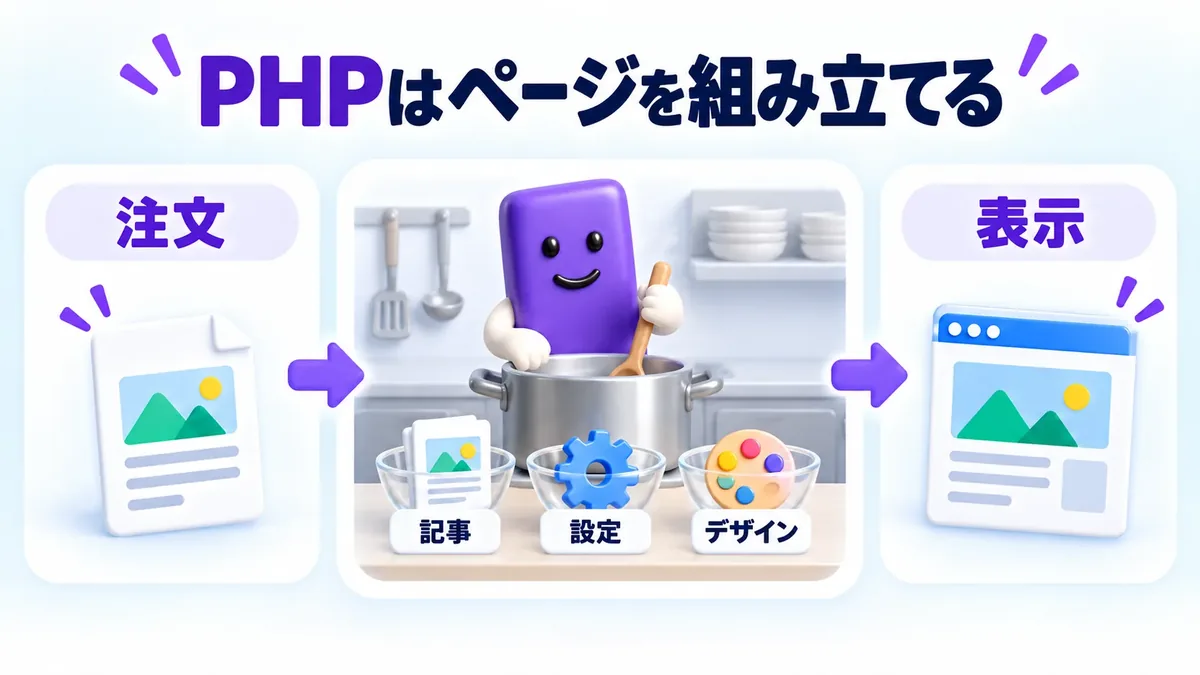
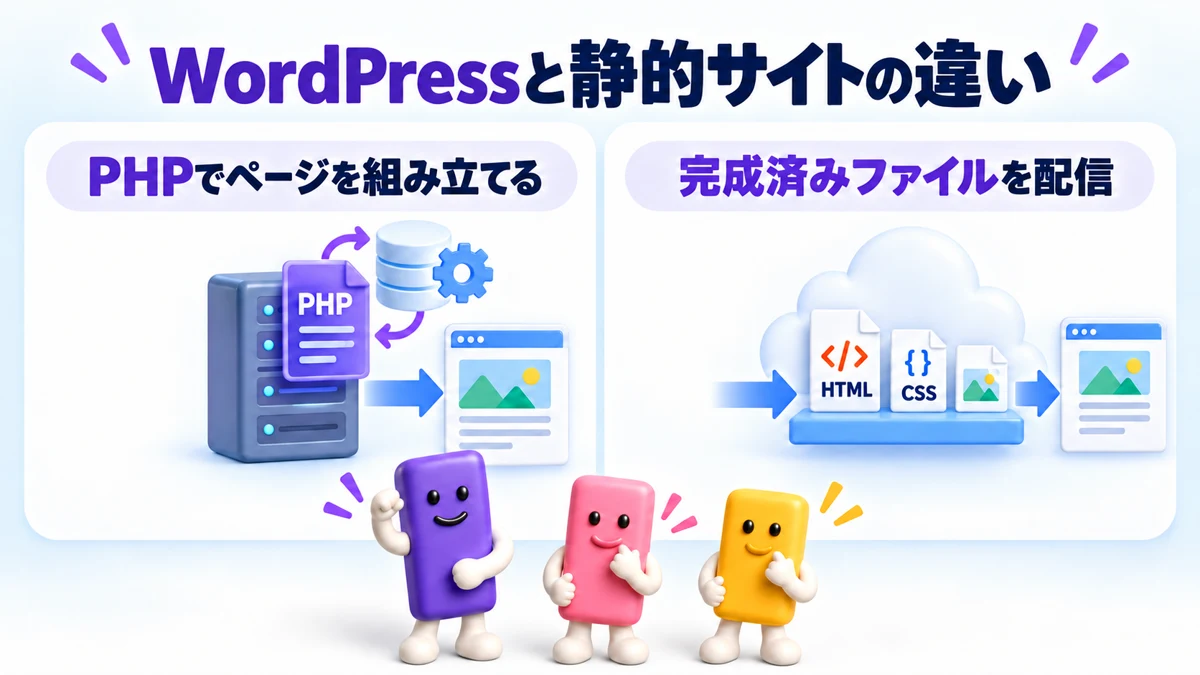
ホームページには、完成済みのページをそのまま見せるものと、アクセスされたときに内容を組み立てるものがあります。
PHPは、後者で使われるプログラミング言語です。飲食店に例えるなら、注文を受けてから厨房で料理を仕上げる役割に近いでしょう。WordPressでは、PHPが記事、設定、テーマなどを読み、訪問者に見せるページを組み立てます。
WordPressの管理画面で文章を直したり、ブログ記事を追加したりできるのも、この仕組みがあるからです。便利な反面、厨房設備と同じように、PHP、WordPress本体、テーマ、プラグインを定期的に点検する必要があります。
2. セキュリティホールとは?
脆弱性(ぜいじゃくせい)やセキュリティホールとは、プログラムに見つかった弱点のことです。
弱点が見つかったことと、あなたのサイトがすでに攻撃されたことは同じではありません。家の鍵に弱点が見つかっても、必ず空き巣が入ったとは限らないのと同じです。
一方、弱点が公開されると、攻撃を試す人も現れます。そのため、修正版が出たら早めに更新し、必要に応じて不審なファイルや通信がなかったかを調べます。
3. 今回のPHP2Shellでは何が起きたのか?
PHP公式は2026年10月21日、2件の重大な脆弱性を公表しました。
| 識別番号 | 初心者向けの説明 | 重大度 | 修正版 |
|---|---|---|---|
| CVE-2026-109618 | メモリ不足時の処理に不備があり、内部データが不正な状態になる可能性 | CVSS 9.2 / Critical | 8.2.35、8.3.36、8.4.27、8.5.12 |
| CVE-2026-109619 | あるアクセスの内部状態が残り、後のアクセスで誤って使われる可能性 | CVSS 9.2 / Critical | 同上 |
この2件の組み合わせは「PHP2Shell」と呼ばれています。悪用されると、パスワードを持たない外部の人が、サーバー上で不正な命令を実行できる可能性があります。
影響を受けるのは、8.2.35より前の8.2系、8.3.36より前の8.3系、8.4.27より前の8.4系、8.5.12より前の8.5系です。PHP 8.1以前はPHPプロジェクトのサポート外ですが、OSや長期サポート事業者が修正を戻して提供する場合があります。画面の版番号だけで安全・危険を決めず、サーバー会社へ確認することが大切です。
IPAは10月27日、CISAが両脆弱性を「悪用されたことが確認された脆弱性」の一覧へ追加したと更新しました。一方、IPAは同日時点で国内の被害事例を把握していないとも記載しています。
4. なぜ今になって発見されたのか?AIは関係したのか?
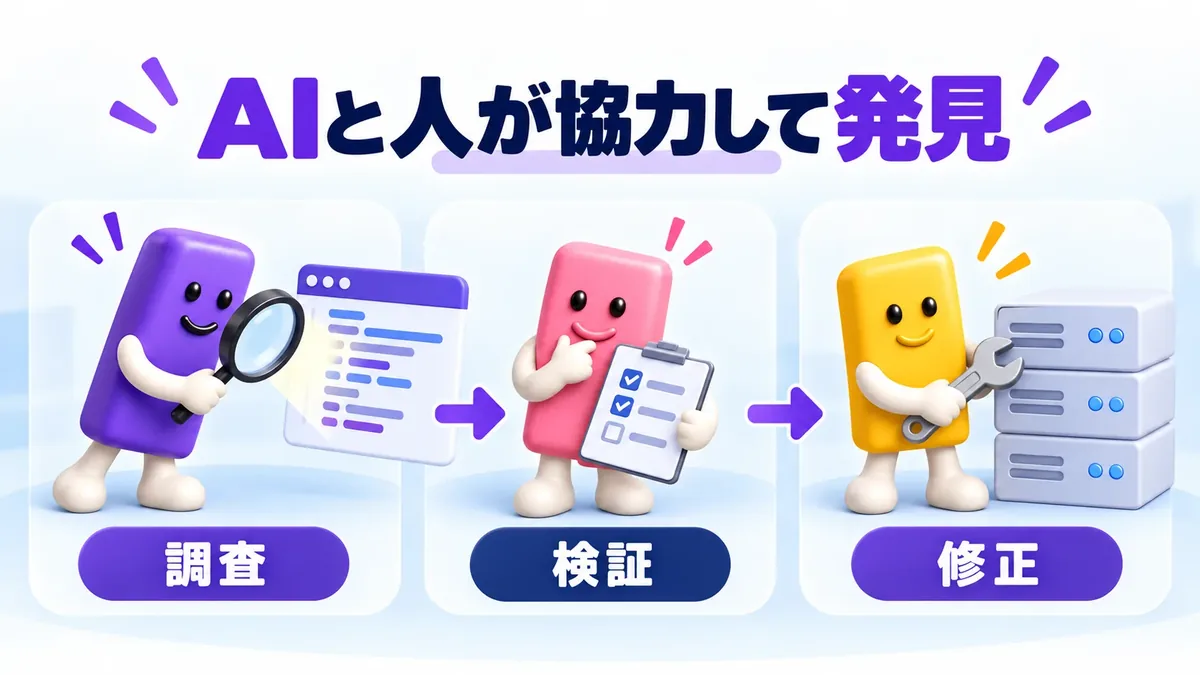
今回、AIが調査に関わったことは公式情報で確認できます。
OpenAIは、セキュリティ研究組織CalifがGPT-5.6 Solを使って重大な欠陥を特定し、Wizも独立して両脆弱性を発見・報告したと説明しています。PHPの開発者が修正と公開を主導し、複数の研究者やサービス事業者が調整に参加しました。
これは「AIが一人で勝手に発見し、修正まで済ませた」という話ではありません。AIが大量のコードや複雑な状態を調べる力を高め、人間の研究者と開発者が検証・修正・公開を進めた事例です。
Wizは、一部の欠陥や設計判断が10年以上存在したと報告しています。ただし、PHPの歴史が長いことと、今回の各脆弱性が同じ期間存在したことを混同してはいけません。この記事では研究者の報告として扱い、「何十年も放置されていた」とは断定しません。
5. なぜ大きな問題になったのか?
PHPはWordPressをはじめ、多くのウェブサービスで使われています。しかも今回は、テーマやプラグインではなく、ページを動かす土台側の問題でした。
PHP公式は、Webリクエストを処理するPHP-FPM、Apacheのmod_php、php-cgi、FrankenPHP、LiteSpeedなどを確認対象に挙げています。特にmod_phpでは、アプリケーションの処理が始まる前に攻撃が成立する実証があるとしています。
ただし、すべての環境で同じように攻撃が成功するわけではありません。構成、提供元の修正、ネットワーク上の防御などが異なるためです。だからこそ、一般の利用者が自分だけで判断せず、管理者へ確認する必要があります。
6. WordPressを使っていると危険なのか?
WordPressを使っているだけで「危険なサイト」になるわけではありません。今回の問題はWordPress本体ではなく、WordPressを動かすPHP側の脆弱性です。
WordPressの安全管理には、少なくとも4つの層があります。
- PHP:サーバーでページを動かす土台
- WordPress本体:記事・ページ・ユーザーを管理する仕組み
- テーマ:見た目や表示機能
- プラグイン:フォーム、SEO、予約などを追加する部品
WordPress本体だけを最新にしても、PHPが古ければ今回の対策にはなりません。反対に、PHPだけを更新しても、古いプラグインの弱点までは直りません。
自分のホームページがWordPressなのか、誰がサーバーや更新を管理しているのか分からない場合は、業者にお任せしているそのホームページ、何で作られているかご存知ですかも参考にしてください。契約や管理方法を確認するときの考え方を紹介しています。
管理会社へは、次のように聞くとよいでしょう。
> 当社サイトのPHP2Shell(CVE-2026-109618、CVE-2026-109619)対策状況を教えてください。PHPの修正適用、侵害の兆候確認、WordPress・テーマ・プラグインの更新状況も確認したいです。
7. 何年も放置したホームページは大丈夫?
「内容を更新していない」と「プログラムを更新していない」は別です。
完成済みのHTMLと画像だけを配信する静的サイトは、文章が古いだけで直ちに今回のPHP2Shellの対象になるわけではありません。一方、古いWordPress、CMS、プラグイン、PHPが動いたままなら、知らないうちに弱点が増えている可能性があります。
また、安全性とは別に、古い営業時間、終了したサービス、使えない問い合わせ先が残っていれば、利用者を困らせます。放置サイトは「攻撃されるか」だけでなく、「今も事業に役立っているか」も確認しましょう。
8. 知らないうちに自分のホームページが悪用されることもある
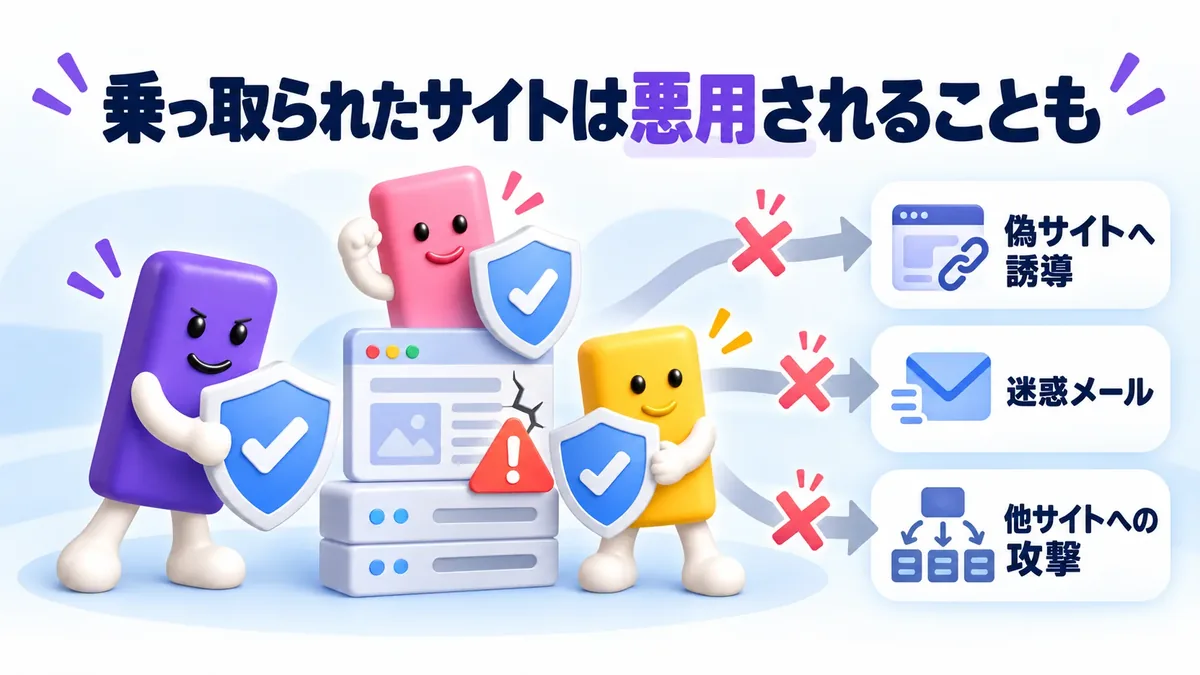
IPAは、ウェブサイトの脆弱性や管理不備によって、情報漏えい、改ざん、サービス停止などが起こり得ると案内しています。公開事例には、サイトを改ざんされ偽のECサイトへ誘導された例や、不正なPHPファイルを置かれ、迷惑メール送信に使われた例があります。
このとき、ホームページの持ち主も被害者です。ただし、侵害されたサーバーが、別の人をだますページや迷惑メールの中継地点として使われれば、第三者にも被害が広がります。
「悪用されたら必ず運営者が法律上の責任を負う」と一律には言えません。契約、管理状況、被害内容などで判断が変わります。まず必要なのは、異常を見つけたら公開を一時停止し、ログを消さず、サーバー会社や専門家へ相談することです。
9. HTTPSに対応していないホームページはどうすればいい?
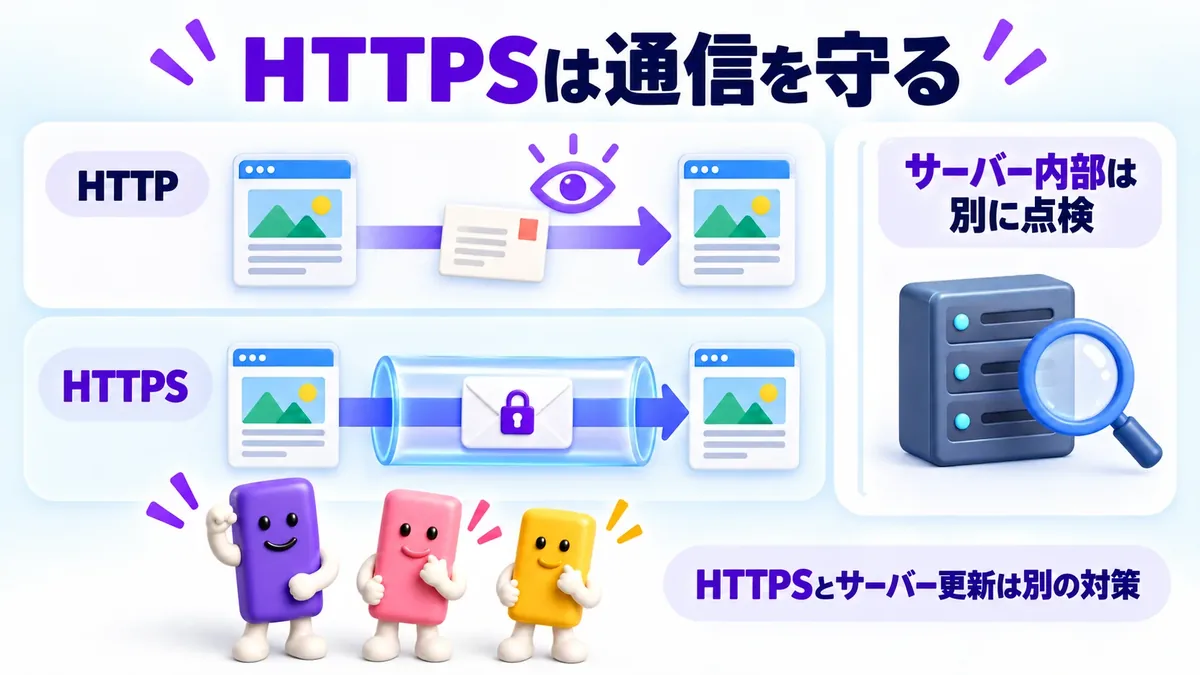
URLが `https://` で始まるサイトは、ブラウザーとホームページの間の通信を暗号化します。HTTPのままでは、通信内容を途中で読まれたり書き換えられたりする危険が高まります。
ただし、HTTPSは「配送中の封筒を守る仕組み」です。封筒の中身を作るサーバーに古いPHPが残っていれば、そこは別に直す必要があります。鍵マークがあるから、サイト内部のすべてが安全という意味ではありません。
未対応の場合は、サーバー会社の無料SSL機能、CMS・ホームページサービスの設定、Cloudflareの証明書機能などを確認します。メールと同じドメインを使っている場合はDNS変更の影響があるため、不慣れなら管理者へ依頼してください。
HTTPのままの古いホームページで起きやすい問題と、スマートフォン対応、掲載情報、LINEへの導線まで含めた見直し方は、富士見市で古いホームページを見直したい企業様へ|HTTP・スマホ未対応・LINE導線までサポートでも紹介しています。HTTPS化だけで終わらず、今の事業に合う状態かを確認したい方は、あわせてご覧ください。
10. 自分のホームページを確認してみよう
以下を一つずつ確認してください。全部を自分で解決する必要はありません。「分からない項目が分かった」だけでも前進です。
安全性の確認
- URLはHTTPSになっているか
- サーバー会社・管理会社・契約者を把握しているか
- WordPressや他のCMSを使っているか
- PHP、CMS、テーマ、プラグインの更新担当者が決まっているか
- バックアップと復元方法があるか
- 管理画面で二要素認証を使えるか
- 不審な転送、広告、ファイル、メール送信がないか
使いやすさと費用の確認
- 営業時間、料金、連絡先は最新か
- スマートフォンで読めるか
- 年間のサーバー・保守・ドメイン費用を把握しているか
- 文章や写真を自分で直せるか
- 使っていない機能へ費用を払い続けていないか
セキュリティと使いやすさ、維持費は別の問題です。三つを分けて考えると、直す順番を決めやすくなります。
11. ホームページには複数の運用方法がある
| 方法 | 得意なこと | 主な管理 |
|---|---|---|
| WordPressなどの動的CMS | 頻繁な記事更新、複数人運用、拡張機能 | PHP、CMS、テーマ、プラグイン、サーバー |
| Studio・Wix・Jimdoなど | ブラウザー上での制作・更新、サービス側の保守 | アカウント、プラン、サービス仕様、掲載内容 |
| 静的サイト | 店舗案内、サービス紹介、LPなど比較的単純なサイト | 元ファイル、公開アカウント、外部連携 |
静的サイトは攻撃面を減らしやすい一方、会員機能や複雑な検索、サイト内決済などには追加の仕組みが必要です。動的CMSは便利ですが、更新する部品が増えます。
「一番新しい技術」ではなく、必要な機能と担当者に合う方法を選びます。
12. Cloudflare Pagesとは?なぜ維持費を抑えられるのか?
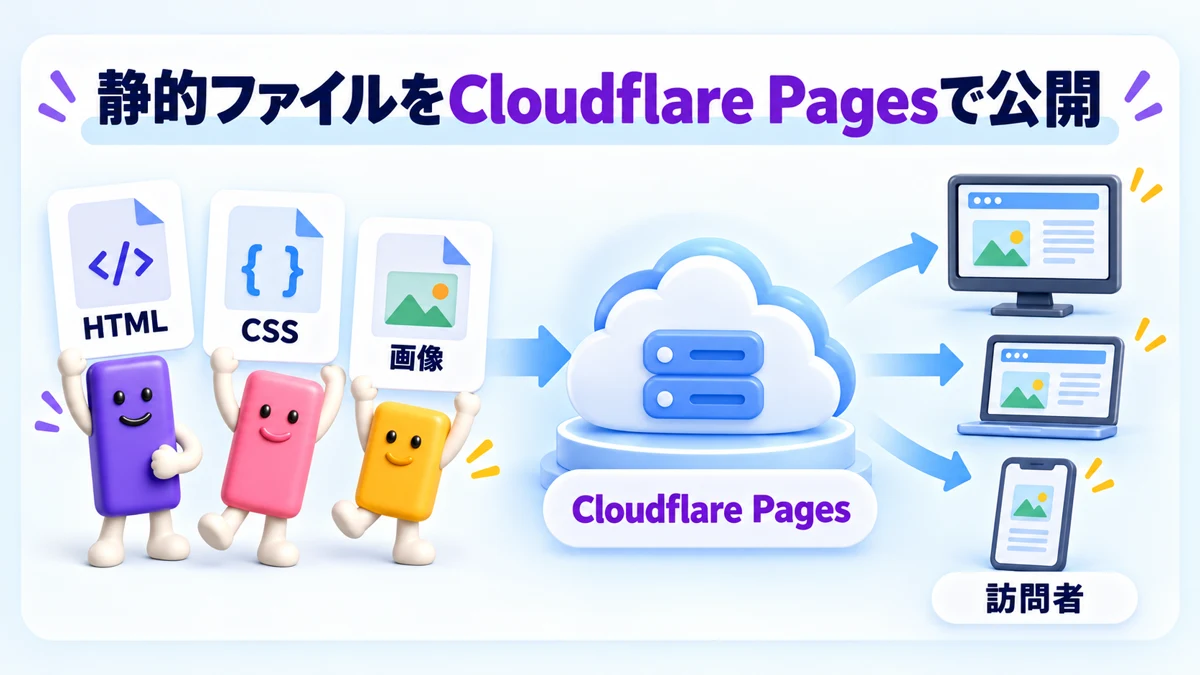
Cloudflare Pagesは、HTML、CSS、画像、JavaScriptなどの静的ファイルを公開できるサービスです。静的ファイルへのリクエストはFreeプランでも無料・無制限と公式に案内されています。
公開環境でPHPを動かさない構成なら、PHP2Shellの直接の対象にはなりません。サーバーで毎回ページを組み立てないため、管理する部品を減らせることも利点です。
ただし、次は別料金・別管理になる場合があります。
- 独自ドメインの取得・更新
- 制作・移行作業
- 問い合わせフォーム、予約、決済などの外部サービス
- Pages FunctionsやWorkersなどの動的処理
- 更新支援や保守
Cloudflareアカウントが乗っ取られれば設定を変更される可能性があります。二要素認証、権限管理、バックアップは必要です。「Cloudflareだから絶対安全」ではなく、必要な仕組みを絞り、管理しやすくする選択肢です。
IhyFactoryでは、今回の問題が公表される前から、AIホームページメーカーで静的ファイルを作り、Cloudflareで無料公開する方法を紹介してきました。脆弱性を予測していたのではなく、小規模事業者が維持費と管理項目を減らせる可能性を考えたためです。
13. WordPress・Studio・Wix・Jimdoとの違い
以下は2026年10月27日時点の公式情報を基にした整理です。料金や機能は変わるため、契約前に必ず公式画面で再確認してください。
| 選択肢 | 初期・月額の考え方 | 更新 | セキュリティ管理 | カスタマイズ・移行 |
|---|---|---|---|---|
| WordPress | 本体は無償。サーバー、ドメイン、制作、保守は別 | CMSから更新しやすい | PHP・本体・テーマ・プラグインを管理 | 自由度が高い。構成により移行難度が変わる |
| Studio | Free 0円。Mini 590円/月、Business 3,980円/月(年払い表示)など | ノーコードCMS | 基盤はサービス側、アカウントと内容は利用者 | デザイン性が高い。プラン・書き出し条件を確認 |
| Wix | 地域・契約時期で料金が変動。独自ドメインは有料プラン | エディター・CMS | 基盤はサービス側 | アプリが豊富。1プラン1サイト、移行方法を確認 |
| Jimdo | Freeあり。有料は契約画面で要確認 | AIビルダー/Creator | 基盤はサービス側 | 簡単に始めやすい。独自ドメインは有料プラン |
| 静的+Cloudflare Pages | 静的配信0円。ドメイン・制作・外部機能は別 | ファイル更新、AI支援も可能 | PHP不要。アカウント・外部連携を管理 | 単純なサイトに強い。複雑なCMS機能は別途設計 |
サービス型の制作ツールは、PHP更新を利用者が直接行わなくてよい反面、料金改定、機能変更、サービス終了、他環境への移行方法を確認する必要があります。WordPressは自由度が高く、静的サイトは構成を単純にしやすい。それぞれの良さがあります。
14. ホームページの維持費は3年・5年でどのくらい変わる?
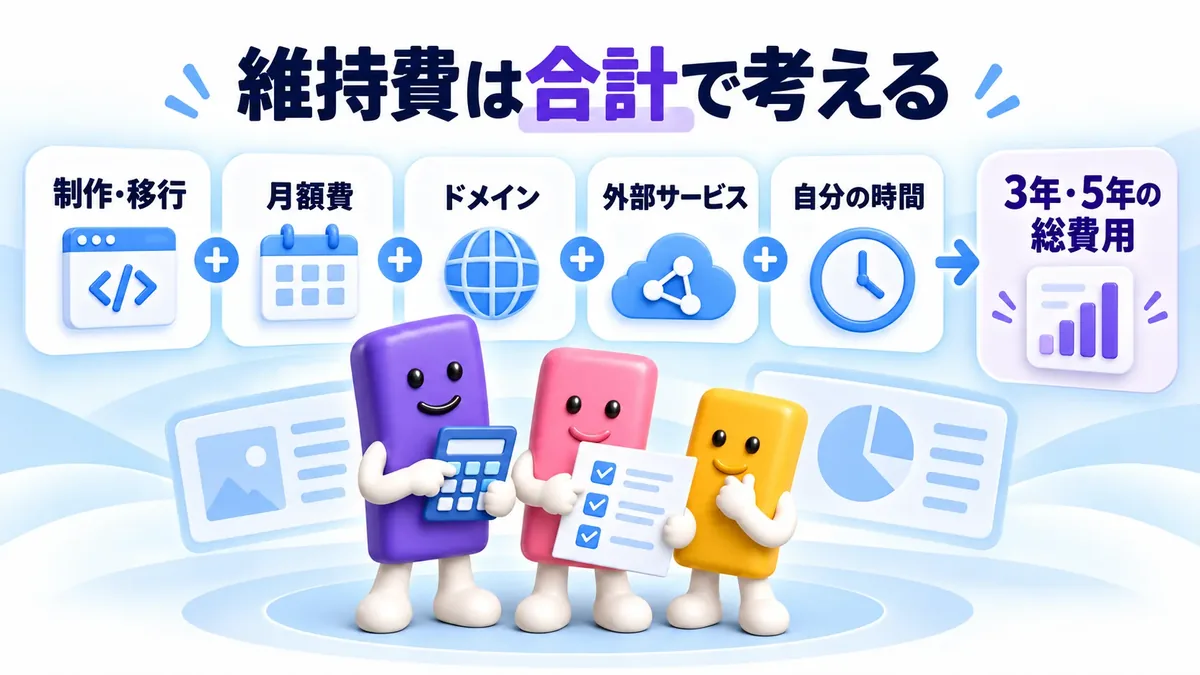
一律の金額は出せません。そこで、まず「毎月の固定費だけ」を比較する式を使います。
| 月額固定費 | 3年間 | 5年間 |
|---|---|---|
| 0円 | 0円 | 0円 |
| 590円 | 21,240円 | 35,400円 |
| 1,500円 | 54,000円 | 90,000円 |
| 3,980円 | 143,280円 | 238,800円 |
| 10,000円 | 360,000円 | 600,000円 |
ここに、独自ドメイン、制作・移行、保守、外部フォーム、予約、決済、メール、バックアップなどを足します。
静的配信が0円でも、ホームページ全体の運用費が必ず0円になるわけではありません。今のサイトが安定し、必要な更新支援も含まれているなら、移行費用をかけない方が安い場合もあります。
比較するときは「月額」だけではなく、次の式で考えます。
> 5年間の総費用 = 初期制作・移行費 + 月額費×60 + ドメイン + 保守・更新 + 外部サービス + 自分の作業時間
15. AIやCMSを使えば、自分で更新することもできる
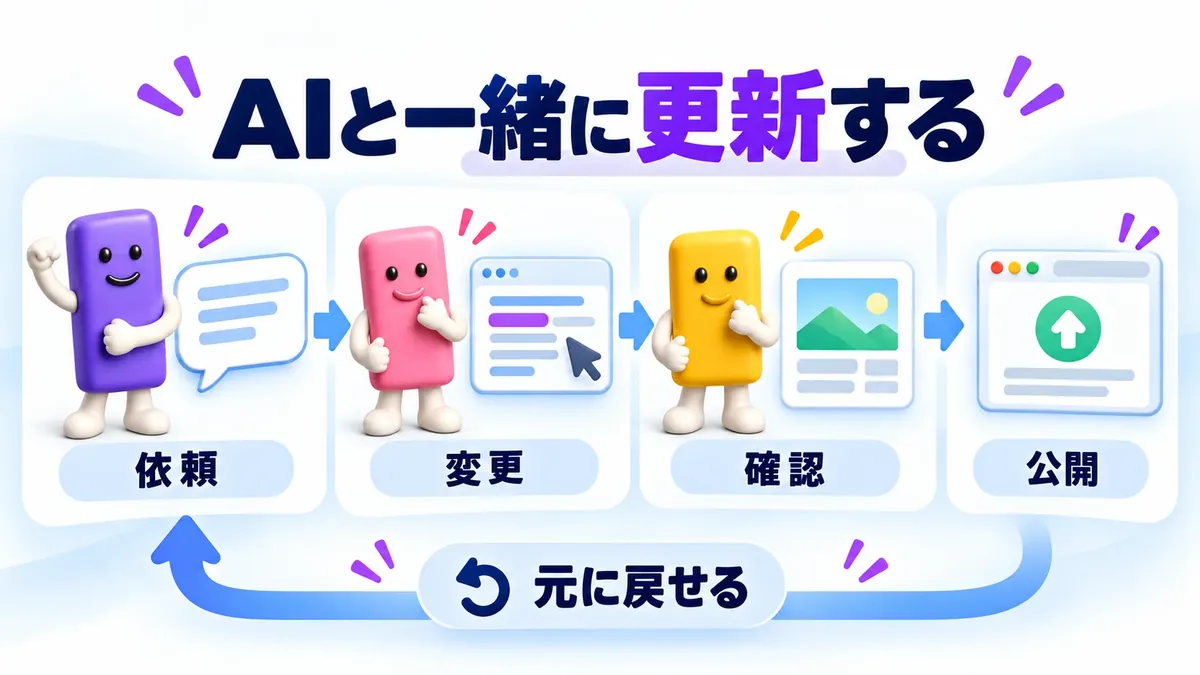
以前は、静的サイトの文字を一つ変えるにもHTMLの知識が必要でした。現在はAIに「営業時間を変更して」「この写真に差し替えて」と頼み、修正案を作ってもらえます。CMSなら管理画面から自分で記事を追加できます。
ただし、AIへの一言だけで、どんなサイトも安全に自動更新できるわけではありません。
- 既存ファイルを読み直してから変更する
- 変更前のバックアップを残す
- プレビューで文章、画像、リンク、スマホ表示を確認する
- 人間が承認してから公開する
- 問題があれば元へ戻せるようにする
AIで作れることと、安全に公開・運用できることは同じではありません。AI・バイブコーディングでWeb制作はどう変わる?便利さの裏にある3つのリスクでは、AI制作で見落としやすい設計、確認、運用上の注意点を整理しています。
IhyFactoryがAIホームページメーカーのモニターを行って分かったのは、AI以前に、ファイルの場所やコピー・貼り付けで止まる人もいることです。だから「パソコンを覚えてからAI」ではなく、AIを使いながら必要な操作を一つずつ覚える設計にしています。
できるようになってから、始めるんじゃない。始めるから、できるようになる。
16. 修理・再構築・閉鎖、どれを選べばよい?
修理・更新が向く場合
- 今のサイトが事業に役立っている
- 管理者と契約内容が分かる
- 更新後も無理なく保守できる
- WordPressの機能が必要
再構築・移行が向く場合
- 管理者や契約が分からない
- 長年更新できず、部品が古い
- 維持費に対して使っている機能が少ない
- 自分で更新できる環境へ変えたい
現状維持が向く場合
- 提供元が適切に更新・監視している
- 費用と機能に納得している
- 移行によるURLや検索順位、業務への影響の方が大きい
閉鎖を検討する場合
- 事業を終了し、問い合わせも受けない
- 古い情報が利用者を混乱させる
- 管理する人がおらず、安全を保てない
閉鎖するときは、ドメインをすぐ手放さない、同じドメインのメールへの影響を確認する、必要なURLを転送する、検索エンジンへ適切に終了を伝える、といった作業が必要です。
17. IhyFactoryが目指すホームページ運用
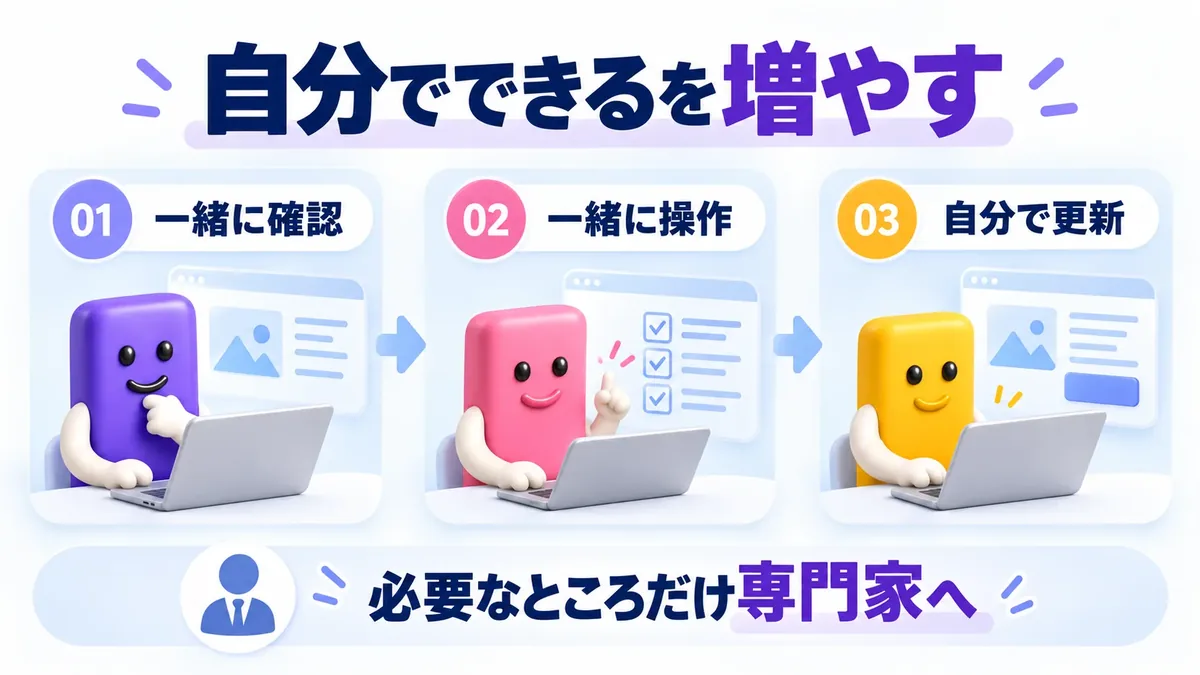
IhyFactoryは、ホームページを作って終わりにしたり、更新のたびに永遠に依頼してもらったりすることだけを目標にしていません。
目指しているのは、次の状態です。
- 現在の安全性、維持費、契約、更新方法を一緒に確認する
- WordPress、サービス型CMS、静的サイトなどから目的に合う方法を選ぶ
- 必要なら移行・再構築を行う
- AIやCMSで、お客様自身が更新できる環境を整える
- 実際の画面を使い、必要な操作をレクチャーする
- 自分で難しい部分だけ、専門家が担当する
AIホームページメーカーの合同勉強会では、参加者のパソコン操作のつまずきも見えてきました。今後は、継続して練習できる合同演習の場も検討しています。開催日や料金などは未確定であり、決まり次第公式サイトで案内します。
希望する方への運用支援も選択肢ですが、押し売りはしません。理想は、IhyFactoryに依存しなくても、お客様が自分のホームページを育てられることです。
ホームページの安全性、使いやすさ、維持費を一度整理したい方は、IhyFactory公式サイトからご相談ください。契約や構成が分からなくても、分かるところから一緒に確認します。
まとめ|理解できれば、次の一歩を選べる
PHP2Shellは、CVE-2026-109618とCVE-2026-109619という2件の重大なPHP脆弱性です。影響を受けるPHPを使っている場合は、提供元の修正版を適用することが基本です。
WordPressそのものが危険になったわけではありません。静的サイトなら絶対安全というわけでもありません。大切なのは、自分のホームページが何で動き、誰が更新し、どこに費用がかかっているかを知ることです。
今回のニュースを、ただ怖がる材料ではなく、ホームページを見直すきっかけにしてみてください。
- 今のまま適切に更新して使う
- 管理しやすい仕組みへ移行する
- 自分で更新できるように練習する
- 必要な部分だけ専門家に頼む
- 役割を終えたサイトは適切に閉じる
どれも正しい選択になり得ます。理解することで不安を小さくし、自分に合う方法を選ぶ。その最初の一歩を、IhyFactoryは支援します。
参考資料
- PHP公式:Critical remote code execution vulnerabilities
- PHP公式 Advisory:CVE-2026-109618
- PHP公式 Advisory:CVE-2026-109619
- IPA:PHPの脆弱性対策について
- JPCERT/CC:PHPの脆弱性に関する注意喚起
- OpenAI:Patch the Planet
- Wiz Research:PHP2Shell
- WordPress.org:Requirements
- WordPress.org:Update PHP
- Cloudflare Pages:Pricing
- Cloudflare:What is HTTPS?
- IPA:安全なウェブサイトの運営管理に向けて
- Studio:料金プラン
- Wix:プレミアムプランの料金
- Jimdo:プラン
投稿者プロフィール